Secure Soft analizó 30 grupos de ransomware y explica cómo roban información antes de cifrar los archivos. En Chile hubo 33 organizaciones afectadas.
Entre enero y agosto de 2026, Chile registró 33 organizaciones afectadas por ransomware según las cifras de CronUp ATRc recogidas en el informe de ciberseguridad de octubre de Secure Soft, el centro especializado de Gtd. En la comparación regional, Brasil encabezó el registro con 158 organizaciones, seguido por México con 98, Argentina con 56 y Colombia con 32.
En Chile, la actividad detectada abarca minería, telecomunicaciones, energía, transporte, salud y servicios tecnológicos, aunque el documento no desglosa cuántos casos corresponden a cada sector. Los ataques pueden interrumpir servicios y exponer información sensible, incluso cuando los sistemas afectados logran recuperarse.
Un ataque de ransomware puede avanzar durante días o semanas antes de que la víctima descubra que sus archivos están cifrados, mientras los delincuentes obtienen acceso a otros sistemas y sustraen información. Secure Soft estudió las operaciones de 30 grupos criminales e identificó 14 tácticas de ataque, organizadas en cinco etapas.
El análisis muestra cómo los delincuentes pueden combinar el bloqueo de archivos con el robo de información para exigir un rescate económico. Aunque una organización disponga de respaldos para recuperar sus sistemas, los datos extraídos pueden permanecer bajo control de los atacantes.
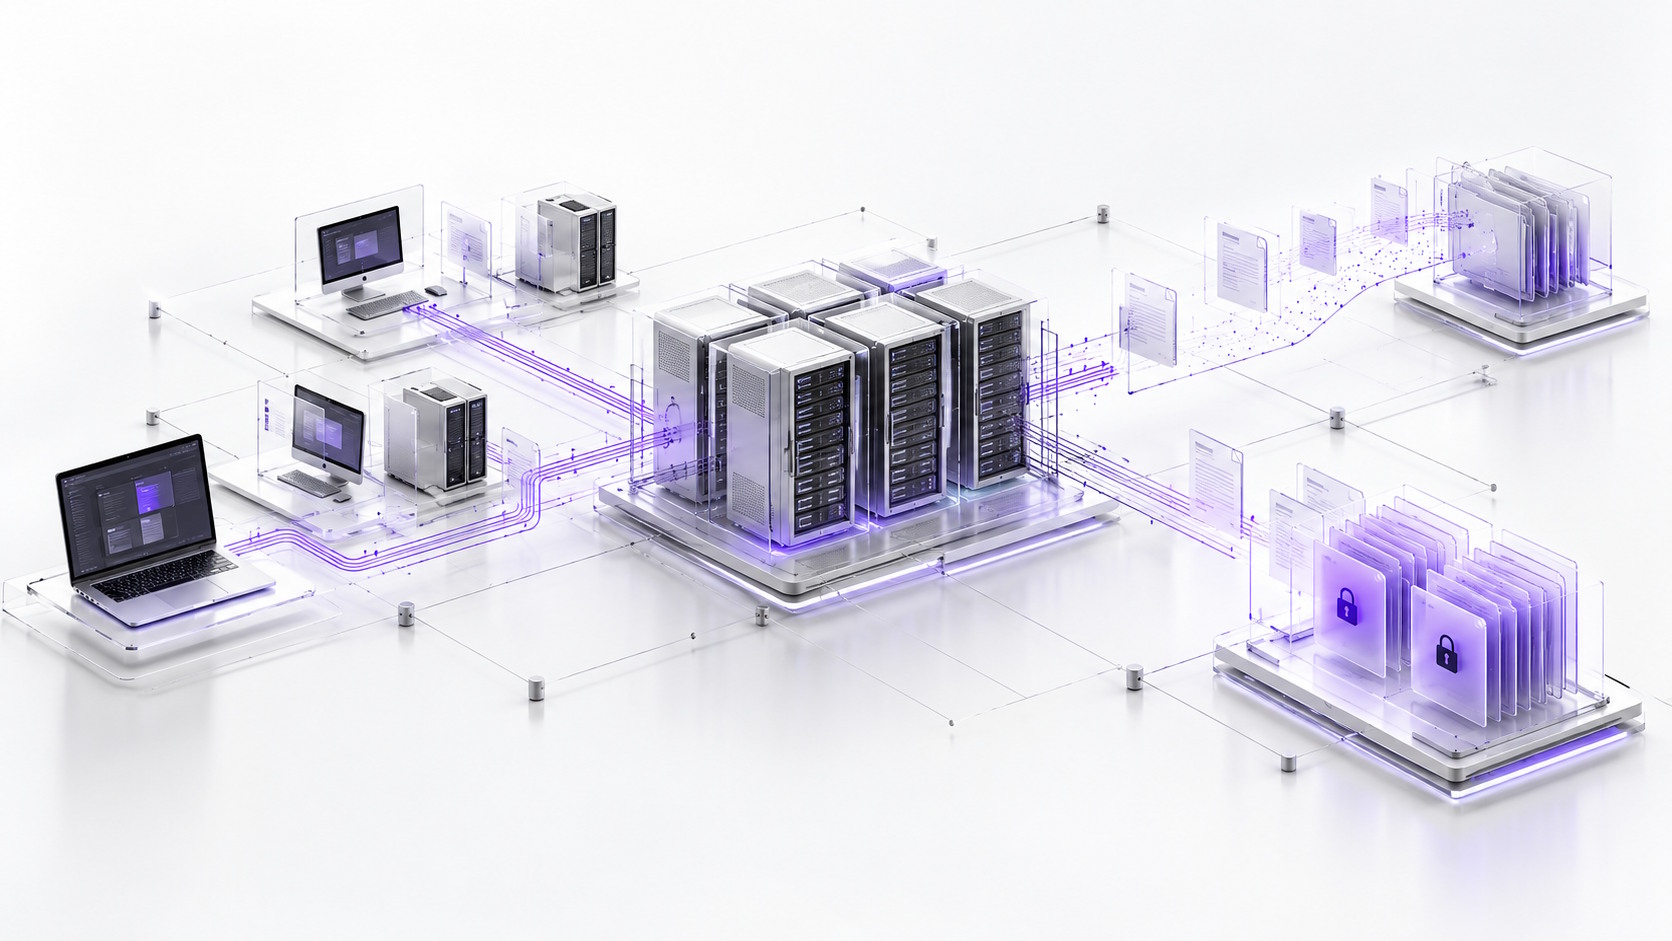
El reporte identifica cinco etapas en las operaciones de ransomware analizadas, desde la búsqueda de una vía de entrada hasta el cifrado y la extorsión. Durante ese recorrido, los atacantes intentan mantener el acceso, ampliar su control sobre la red y sustraer información antes de bloquear los sistemas.
1. Preparar el acceso
Antes de ingresar, los atacantes recopilan información sobre tecnologías, proveedores y personal de la víctima para identificar posibles puntos de acceso. La intrusión puede comenzar mediante contraseñas robadas, vulnerabilidades, conexiones VPN o escritorios remotos RDP expuestos, además de correos de phishing personalizados con inteligencia artificial.
2. Instalarse y tomar el control
Después del ingreso, los delincuentes ejecutan comandos y scripts para conservar el acceso, aumentar sus privilegios y evitar los controles de seguridad. Entre las herramientas observadas aparecen PowerShell y PsExec, programas legítimos de administración cuyo uso malicioso depende del contexto y no de su presencia aislada.
3. Moverse por la red
Desde el equipo o la cuenta comprometida, los atacantes buscan nuevas credenciales e identifican servidores, respaldos y otros sistemas de interés. Luego realizan movimientos laterales dentro de la red, con los que pueden alcanzar recursos que no estaban expuestos desde el punto de entrada original.
4. Robar información antes del cifrado
Los delincuentes reúnen documentos y datos sensibles para transferirlos a servidores bajo su control, un procedimiento conocido como exfiltración. Esta información puede utilizarse para amenazar con su publicación, incluso cuando la víctima dispone de copias de seguridad y consigue recuperar sus archivos.
5. Extorsionar y cifrar los archivos
La etapa final puede incluir el cifrado de archivos, la destrucción de respaldos y la interrupción de servicios, acompañados de exigencias económicas para recuperar el acceso. La amenaza de divulgar información sustraída añade una segunda forma de extorsión que puede continuar después del restablecimiento de los sistemas.
El análisis global de Secure Soft identifica 187 grupos criminales activos y más de 6000 víctimas publicadas por esas mismas bandas, con Qilin en primer lugar y The Gentlemen como segundo grupo con más registros. LockBit, que durante años encabezó esta actividad, aparece ahora en la sexta posición.
En una clasificación sectorial que no precisa alcance geográfico ni período, el estudio registra 33 víctimas en salud, 31 en manufactura, 30 en tecnología, 26 en construcción, 24 en alimentos y bebidas y 22 en finanzas. Logística, gobierno y equipamiento industrial contabilizan 20 registros cada uno, mientras que el comercio minorista aparece con 19.
El informe también describe el modelo Ransomware-as-a-Service (RaaS), donde los desarrolladores proporcionan herramientas maliciosas a afiliados que ejecutan los ataques y comparten los ingresos. Esta organización permite que operadores y herramientas continúen activos bajo otros grupos, incluso cuando una banda pierde protagonismo.