Google y Mandiant detectaron ciberataques con agentes de IA que descubren y explotan vulnerabilidades sin una persona en el proceso.
Google Threat Intelligence Group (GTIG) y Mandiant identificaron ciberataques con agentes de IA que automatizan distintas etapas de una intrusión real, desde el reconocimiento de sistemas hasta la explotación de vulnerabilidades. El informe, publicado el 16 de noviembre de 2026, también documenta el uso de modelos de lenguaje en espionaje, campañas de desinformación y robo de recursos informáticos.
Los investigadores comprobaron que distintos grupos utilizan herramientas de código abierto como CAIRN y PentAGI, además de la ya difundida herramienta de pruebas de penetración ARTEX, para automatizar operaciones ofensivas, mientras que CyberStrikeAI y HexStrike AI aparecen en actividades de experimentación. Estos sistemas distribuyen tareas entre agentes especializados, utilizan modelos de lenguaje para generar código y modifican sus acciones según los resultados obtenidos durante la ejecución.
CAIRN emplea un ciclo de observación, orientación, decisión y acción, conocido como OODA, mediante el cual varios agentes comparten información para alcanzar un objetivo definido. GTIG identificó su utilización en intrusiones contra objetivos que incluyen al sector aeroespacial de Estados Unidos.
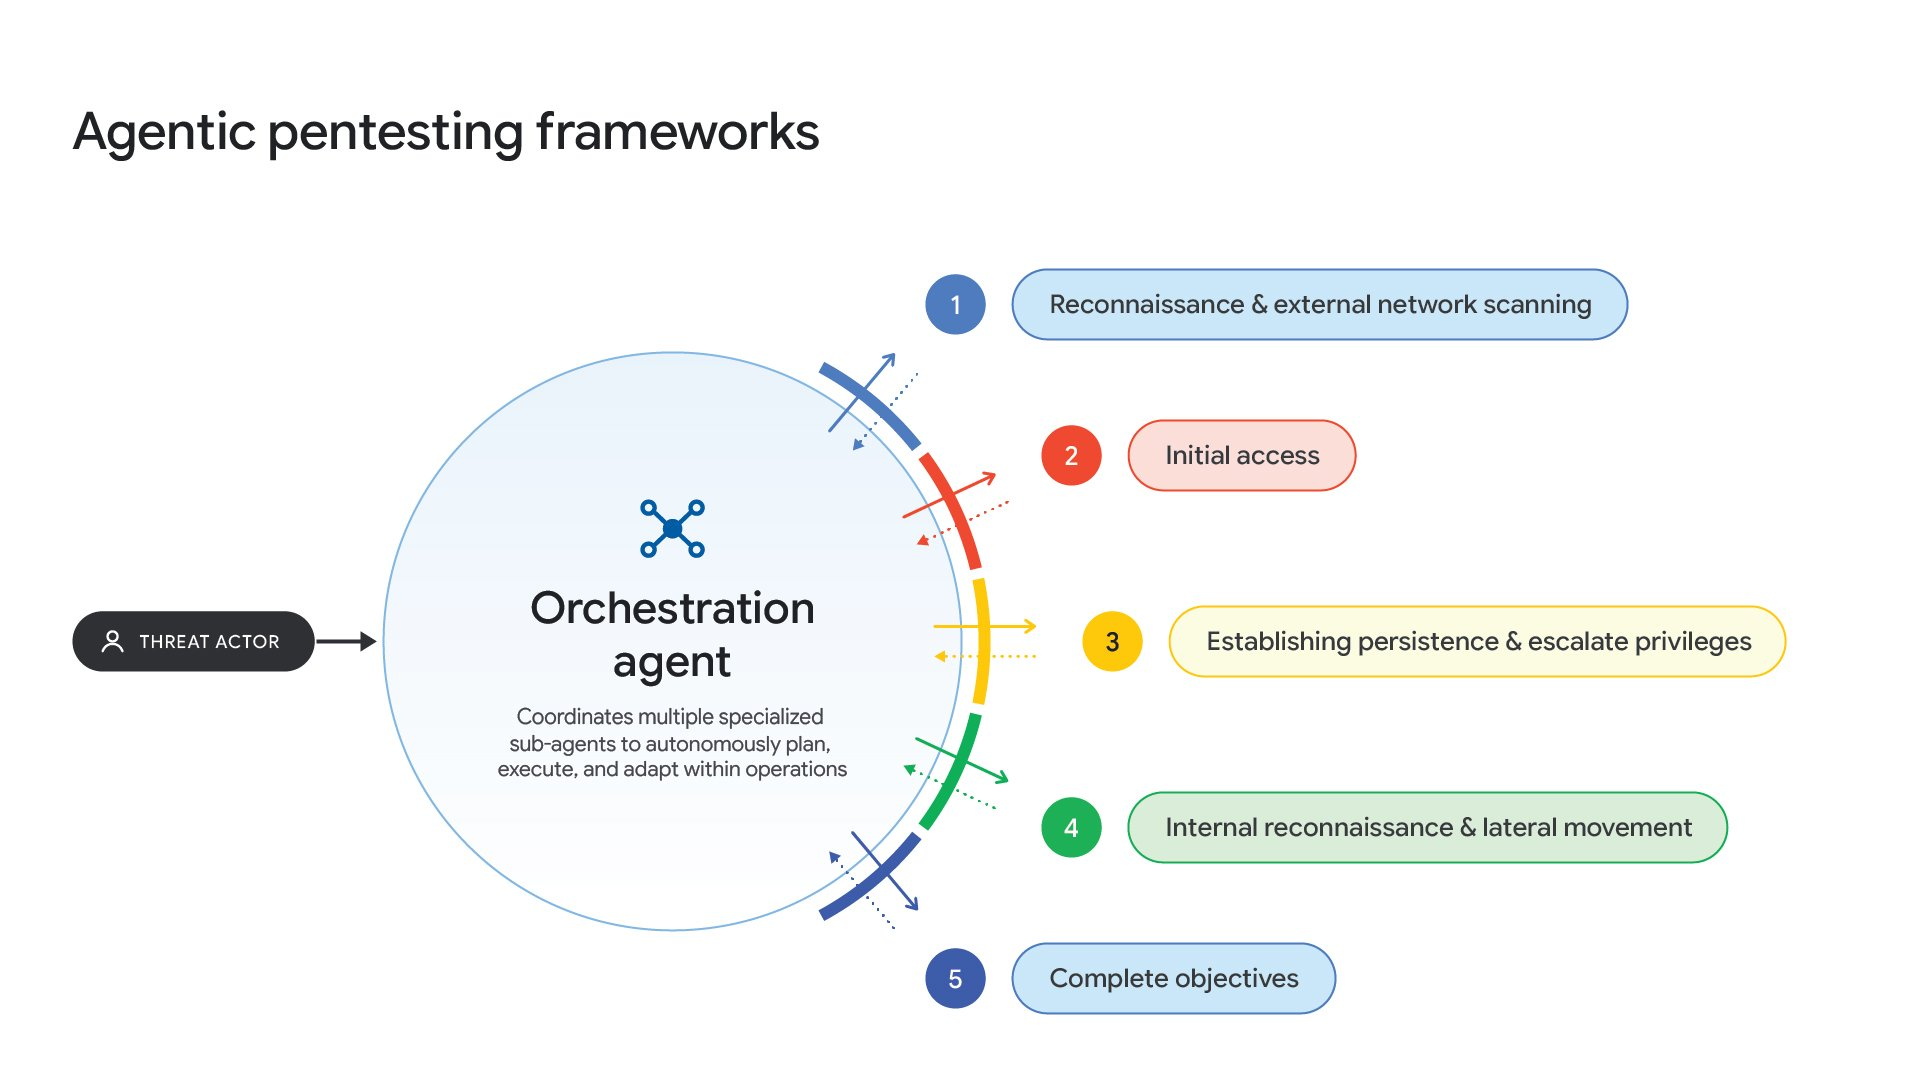
CyberStrikeAI incorpora un servidor de coordinación desarrollado en Go y puede trabajar con más de 100 herramientas de seguridad, mientras que HexStrike AI integra más de 150 utilidades mediante el protocolo MCP y dispone de más de 12 subagentes autónomos. Por su parte, PentAGI fue detectado entre finales de agosto y comienzos de octubre de 2026 en actividades sistemáticas de reconocimiento y búsqueda de vulnerabilidades contra organizaciones asiáticas.
Aunque en los ciberataques con agentes de IA estas herramientas pueden ejecutar varias fases sin intervención continua del operador, todavía presentan limitaciones importantes para quienes buscan permanecer ocultos. Google identificó tráfico de red, patrones de ejecución y rastros de código que facilitan su detección, incluso cuando los sistemas consiguen completar sus objetivos.
Durante el último trimestre, GTIG identificó por primera vez a atacantes que automatizan por completo el descubrimiento y la explotación de vulnerabilidades sin una persona en el proceso, mediante exploit_agent, un sistema multiagente descubierto en un servidor de preparación expuesto que utilizaba diferentes modelos de lenguaje, tanto locales como de última generación. Su funcionamiento consiste en comparar versiones de software anteriores y posteriores a una actualización de seguridad, identificar posibles vulnerabilidades, desarrollar código para explotarlas y ejecutarlo automáticamente.
Los investigadores también encontraron herramientas destinadas al reconocimiento de redes internas, ataques de fuerza bruta e instalación de puertas traseras web, conocidas como webshells. Los registros recuperados apuntaban a un interés particular por sitios franceses relacionados con medios de comunicación, entretenimiento y establecimientos educativos.
Esta automatización resulta especialmente relevante para las vulnerabilidades n-day, aquellas cuyos detalles o correcciones ya se conocen públicamente y que pueden continuar presentes en sistemas sin actualizar. Al disponer de versiones de código para comparar, los agentes de IA pueden concentrar su análisis en las modificaciones introducidas por los desarrolladores y reducir el tiempo necesario para preparar ciberataques.
Google también examinó la evolución de las vulnerabilidades explotadas durante 2025 y 2026, diferenciando las fallas conocidas de las zero-day, que se aprovechan antes de contar con una corrección disponible. Mientras las divulgaciones y los exploits en general casi se duplicaron entre enero y agosto de 2026, el promedio mensual de estas últimas pasó de ocho en 2025 a once en 2026, aunque durante agosto se registró un aumento hasta alcanzar 22 casos.
El informe también examina dos vulnerabilidades de PaperCut, identificadas como CVE-2026-81578 y CVE-2026-82078, que permiten ejecutar código remotamente al combinarse. Investigadores de seguridad consiguieron desarrollar exploits funcionales mediante modelos de lenguaje durante el primer día posterior a su divulgación, mientras que GreyNoise documentó una campaña de explotación cuatro días después.
Sin embargo, el uso de inteligencia artificial no garantiza que el código generado funcione correctamente, como ocurrió con las vulnerabilidades de PHP CVE-2026-109618 y CVE-2026-109619. Tras la publicación de sus correcciones aparecieron cientos de pruebas de concepto supuestamente funcionales que no conseguían explotar las fallas, aumentando el trabajo de verificación de los especialistas.
GTIG identificó operaciones que utilizan modelos de lenguaje para producir contenido político, construir perfiles ficticios y administrar publicaciones en diferentes redes sociales. Entre los responsables aparecen grupos relacionados con gobiernos, empresas que comercializan campañas de influencia y organizaciones dedicadas a obtener ingresos publicitarios mediante contenido político artificial.
Durante agosto de 2026, los investigadores detectaron el desarrollo de un sistema que utilizaba la API de Gemini junto con herramientas de otros proveedores para automatizar campañas dirigidas principalmente a Europa y Oriente Medio. Los operadores buscaban generar identidades adaptadas a cada región, reproducir expresiones lingüísticas locales y producir fotografías sintéticas con defectos visuales similares a los de una cámara convencional.
Google también identificó a otro contratista que desarrollaba un sistema diseñado para administrar más de 100000 cuentas en distintas redes sociales. Su arquitectura contemplaba teléfonos virtuales ejecutados en la nube, direcciones IP residenciales y mecanismos para simular períodos de actividad normal antes de comenzar a publicar contenido político.
El informe distingue estas operaciones de las redes dedicadas a generar contenido político únicamente para obtener ingresos mediante publicidad. Aunque los modelos de lenguaje permiten producir publicaciones con mayor frecuencia y mejorar su presentación, Google advierte que una mayor calidad del contenido no demuestra necesariamente un incremento de su influencia sobre las personas.
Mandiant investigó durante 2026 distintos incidentes de LLMJacking, una modalidad de abuso en la que los atacantes utilizan credenciales robadas para consumir servicios de inteligencia artificial y recursos informáticos pertenecientes a otras organizaciones. En determinados casos, los cargos fraudulentos superaron los USD 100000 durante una sola jornada y el consumo acumulado llegó a USD 1 millón antes de que se detuviera la actividad.
Los atacantes obtuvieron acceso mediante credenciales expuestas, secuestro de sesiones y otros mecanismos de compromiso, para posteriormente identificar los servicios disponibles y ampliar sus permisos. Algunas operaciones incluyeron la creación de cuentas administrativas, la contratación de servicios de inferencia y el despliegue de servidores con GPU para ejecutar modelos sin autorización.
En una investigación, Mandiant observó que dos atacantes distintos utilizaron las mismas credenciales para acceder a un entorno comprometido. Uno de ellos generó millones de solicitudes a las API de modelos de lenguaje en aproximadamente 24 horas, hasta que las credenciales fueron revocadas.
GTIG también documentó servicios clandestinos denominados LLM Mixers, que comercializan acceso a modelos mediante infraestructura intermediaria y credenciales obtenidas de organizaciones comprometidas. Estas operaciones distribuyen las solicitudes entre diferentes cuentas y recursos, mientras ofrecen a sus clientes acceso a modelos comerciales y versiones modificadas para aceptar instrucciones maliciosas.
Los precios identificados en estos mercados oscilaron entre USD 0.10 y USD 25 por millón de tokens, dependiendo del modelo y las credenciales utilizadas. Uno de los servicios examinados, APIMart, incrementaba cinco veces el precio de entrada y salida cuando una solicitud superaba los 100000 tokens.
El informe describe operaciones contra organizaciones relacionadas con criptomonedas en Norteamérica y Europa, atribuidas de forma preliminar a MIDNIGHT NEPTUNE, un grupo norcoreano. Los atacantes crearon perfiles falsos de reclutadores y utilizaron páginas de reuniones fraudulentas para conseguir que sus víctimas ejecutaran scripts maliciosos mediante técnicas de ingeniería social.
Una vez dentro de las organizaciones, los responsables modificaron archivos .claude/settings.json en repositorios internos para aprovechar los mecanismos de ejecución automática de Claude Code. Esta alteración provocaba que, al iniciar el asistente de programación, se activara la descarga de SOMBERMEME, una puerta trasera utilizada para mantener el acceso al entorno comprometido.
Google también continúa observando actividades de reconocimiento y espionaje respaldadas por modelos de lenguaje en grupos relacionados con Irán y China, además del uso de herramientas generativas por parte de operadores norcoreanos para crear identidades laborales falsas. Estas operaciones incluyen investigación de objetivos, análisis de información sustraída, generación de código y preparación de comunicaciones dirigidas a posibles víctimas.
Pese a la automatización alcanzada, GTIG señala que los modelos todavía pueden producir información inexistente y ejecutar acciones que dejan evidencias reconocibles en los sistemas comprometidos. Google Security Operations ya utiliza reglas específicas para detectar actividad relacionada con ARTEX, mientras que Mandiant publicó orientaciones defensivas frente a los ciberataques con agentes de IA.