Descubre los detalles sobre la nueva vulnerabilidad en PHP y cómo proteger tu servidor web aplicando un sencillo ajuste técnico.
El equipo de desarrollo de PHP publicó este 23 de octubre un aviso informativo advirtiendo sobre una novedosa vía para ejecutar código arbitrario en un servidor web, una alerta que llega apenas 2 días después de los parches de urgencia lanzados para mitigar los fallos conocidos como PHP2Shell, los cuales habían sido detectados de manera imprevista gracias a la inteligencia artificial.
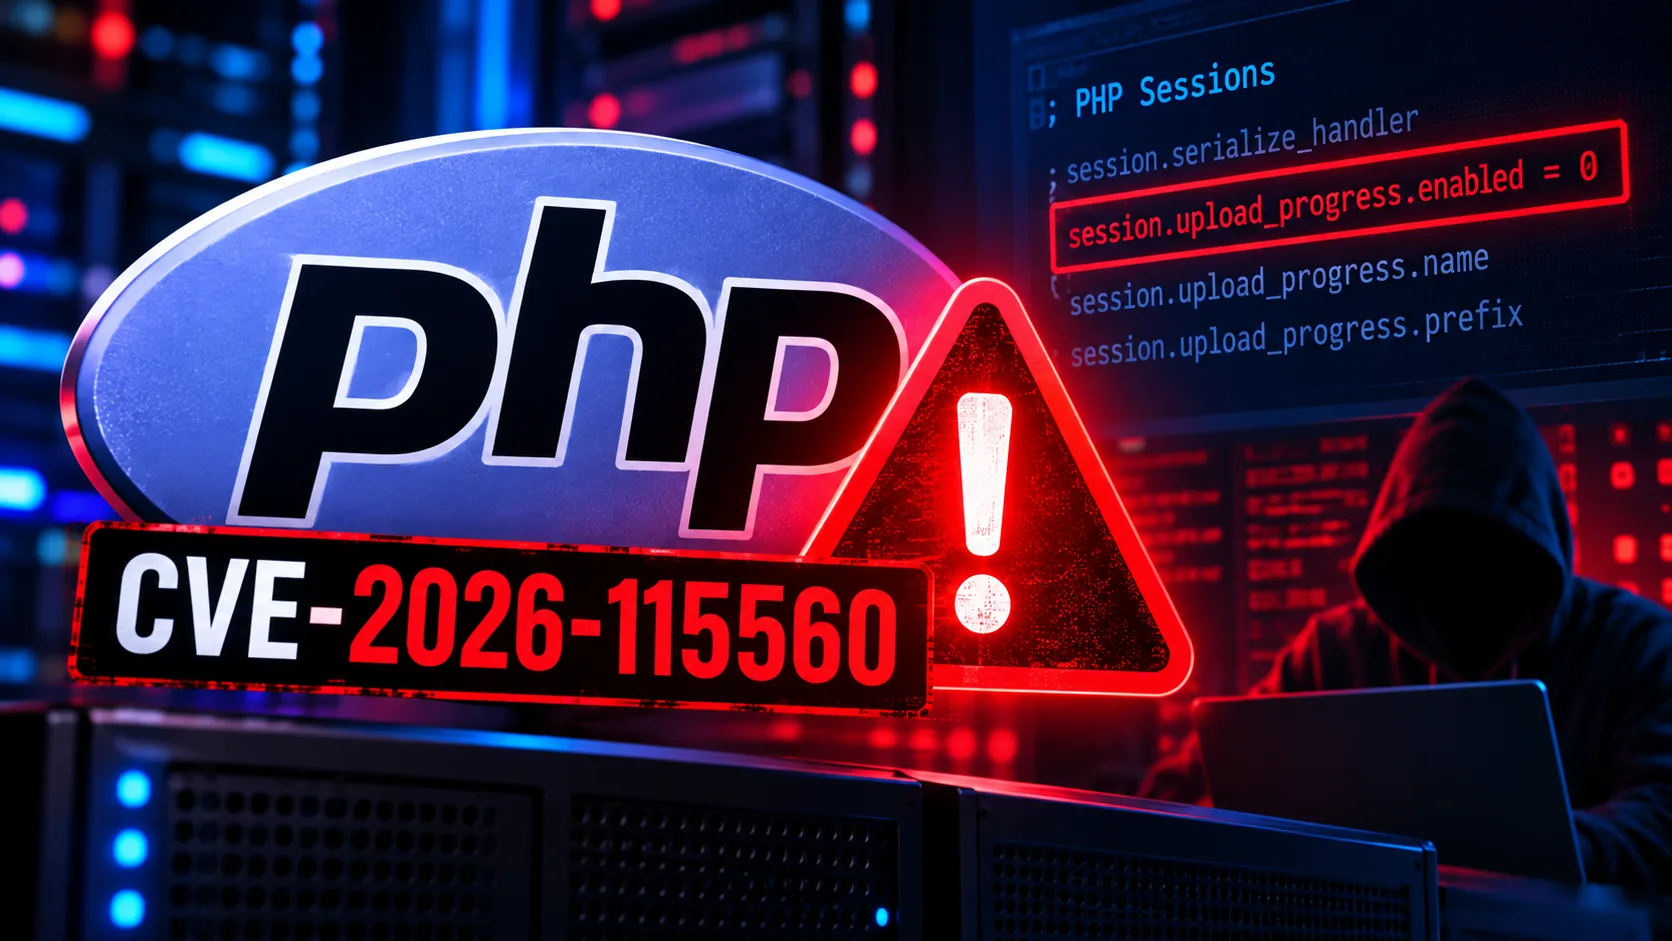
Esta nueva vulnerabilidad en PHP, registrada oficialmente bajo el identificador CVE-2026-115560, corresponde a un problema completamente diferente que las actualizaciones recientes no solucionan, aunque los mantenedores consideran que su explotación es poco probable en escenarios reales y por ello descartaron una versión de emergencia, optando por incluir el arreglo definitivo en la próxima entrega periódica de mantenimiento.
Por el momento no se han reportado ataques activos dirigidos contra esta falla específica, ya que la mayor presión de los ciberdelincuentes continúa concentrándose en las brechas remediadas el 21 de octubre en las ramas PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
En ese frente, plataformas de seguridad como Cloudflare registraron un incremento exponencial en las solicitudes sospechosas al pasar de decenas de miles de intentos a varios millones en poco más de una jornada, si bien los investigadores aclaran que hasta ahora solo se trata de sondeos y escaneos automatizados sin que se haya confirmado una ejecución remota exitosa en los sistemas vigilados.
Para que un servidor web quede expuesto a este nuevo riesgo deben coincidir varias condiciones técnicas de forma simultánea, comenzando por tener la directiva session.serialize_handler configurada originalmente en los modos php_binary o php_serialize para luego modificarla a php en tiempo de ejecución mediante la función ini_set() antes de invocar session_start().
Sumado a lo anterior, el sistema debe mantener habilitado el seguimiento del progreso de subida de archivos, lo que significa que cualquier aplicación que jamás altere el manejador de serialización de manera dinámica durante sus procesos habituales se encuentra totalmente a salvo de esta amenaza.
A pesar de que el proyecto todavía mantiene bajo reserva las versiones afectadas, la fecha exacta de corrección y el puntaje oficial de gravedad, la solución preventiva resulta sumamente rápida y no requiere modificar código complejo.
Basta con desactivar el parámetro session.upload_progress.enabled fijándolo en cero dentro de la configuración del sistema hasta que se publique la siguiente actualización, una medida que coincide exactamente con la recomendación entregada en la alerta previa para CVE-2026-109619, por lo que aquellos administradores que ya aplicaron ese ajuste preventivo en su equipo no necesitan realizar ningún cambio adicional para mantener la seguridad.