Google confirmó que rompió sus vínculos con Videostrong, un fabricante de TV Box con Android TV certificado que habría incorporado una puerta trasera para distribuir malware.
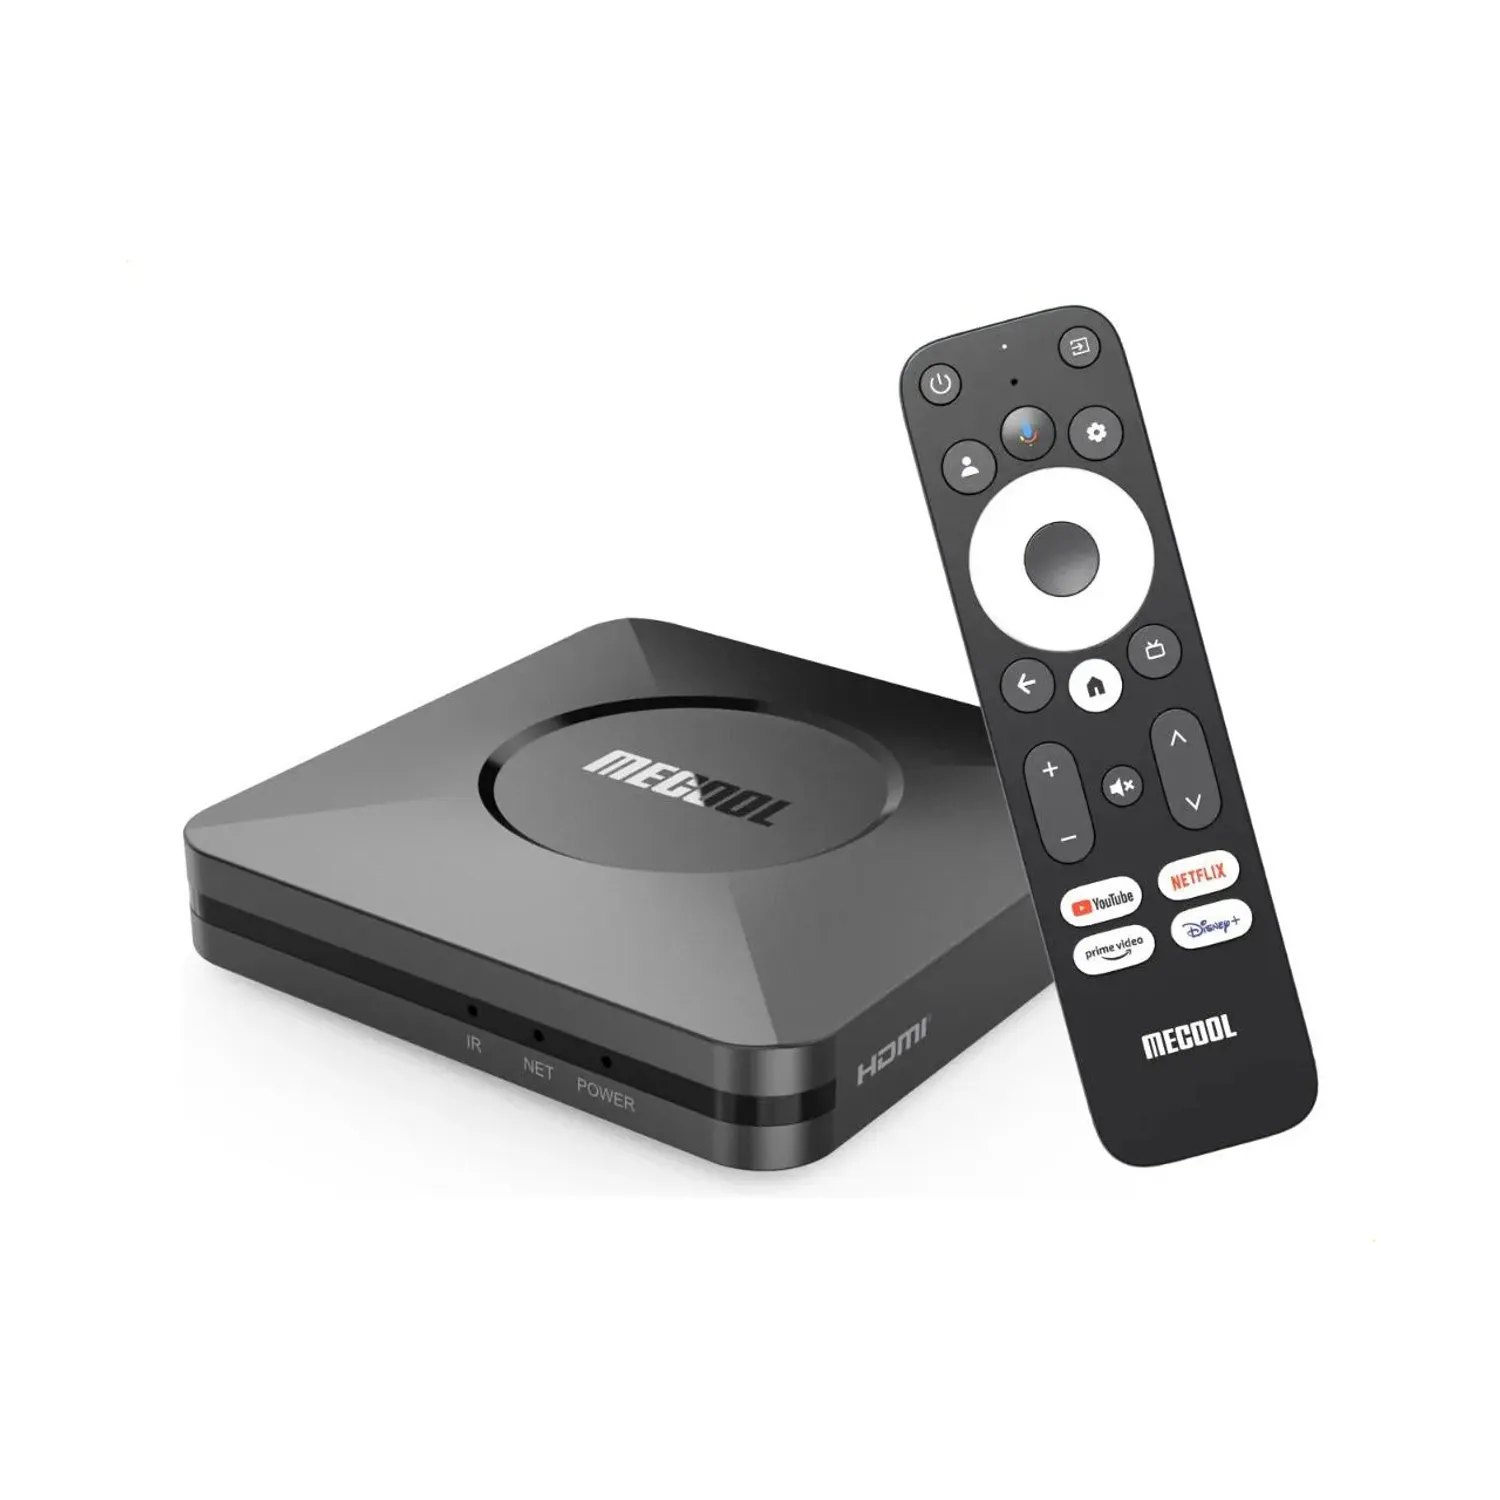
Google confirmó que rompió sus vínculos con Videostrong, un fabricante de TV Box con Android TV certificado que habría incorporado una puerta trasera para distribuir malware. La compañía también emprendió acciones legales para bloquear los dominios y servidores utilizados para controlar la botnet XCPE y sus módulos maliciosos. Como parte de las medidas, prohibió a Videostrong y sus filiales fabricar y vender dispositivos Android certificados, así como comercializar software destinado a otros fabricantes autorizados.
Según Google, el código malicioso estuvo integrado durante años en numerosos modelos y marcas de dispositivos, respaldado por una infraestructura diseñada para dificultar su detección. La investigación apunta a que no se trató de un incidente aislado, sino de una práctica deliberada. Entre las marcas potencialmente afectadas aparece Mecool, conocida por sus reproductores multimedia con Android TV y Google TV, aunque la presencia de una marca en los informes no significa que todos sus modelos estén comprometidos. También han surgido rumores sobre un posible cese de operaciones de la compañía, algo que no está confirmado.
El caso también ha llevado a Google a revisar sus propios controles de seguridad. La empresa reconoció que los responsables aprovecharon una brecha en las pruebas de certificación para instalar el código malicioso después del primer arranque de los dispositivos. Esto permitió que equipos comercializados como certificados incorporaran software peligroso sin ser detectados durante el proceso habitual de revisión. Como respuesta, Google anunció mejoras en sus procedimientos para evitar que otros fabricantes puedan repetir esta práctica.
Google asegura que el bloqueo de los servidores de comando y control permitirá cortar la comunicación de la botnet con al menos 10 millones de dispositivos comprometidos adicionales. Sin embargo, esta medida no garantiza por sí sola que todos los equipos queden completamente limpios del malware. Por ello, los usuarios de TV Box Android deberían comprobar si sus dispositivos aparecen en las listas de modelos afectados, instalar las actualizaciones disponibles y considerar reemplazarlos si el fabricante ya no ofrece soporte de seguridad.
Vía 9To5Google