El nuevo informe Panorama de Amenazas de Kaspersky reveló que entre septiembre de 2025 y septiembre de 2026 se bloquearon 2,12 millones de intentos de infección con troyanos bancarios en América Latina, lo que supone un alza anual del 7% equivalente a 5.800 ataques diarios o cuatro por minuto.
Brasil lidera el listado regional con 1,7 millones de bloqueos, seguido por México (189 mil), Colombia (40 mil), Argentina (23 mil), Ecuador (16 mil), Perú (13 mil), Panamá (11 mil), Chile (6 mil), Guatemala (2.400), República Dominicana (1.700), Costa Rica (500) y El Salvador (300).
Más allá de las cifras, hoy los delincuentes pasan de engañar a usuarios individuales hacia atacar la infraestructura de bancos, corredoras y fintechs mediante las API bancarias, esos «puentes digitales» que conectan comercios, teléfonos y sistemas de pago con la fuente de los fondos.
Este malware actúa como un espía oculto en el computador tras llegar como una factura o comprobante falso, superponiendo pantallas fraudulentas o tomando el control remoto del ratón y del equipo, tendencia confirmada en Brasil con la Operación Pane Seca tras pérdidas sobre 227 millones de reales, el desvío recuperado de 100 millones de reales en Pix y los más de 62.000 bloqueos en octubre de 2025 del troyano Maverick en WhatsApp Web.
El impacto de los troyanos bancarios y cómo proteger tu computador
Brasil origina seis de las ocho principales familias de troyanos bancarios de la región —que ya llegaron a Europa— dirigidas a computadores con Windows, donde destacan ChePro (40,39%), BestaFera (10,75%), Agent en Java (9,65%), Grandoreiro (1,53%) y GoPix (1,73%).
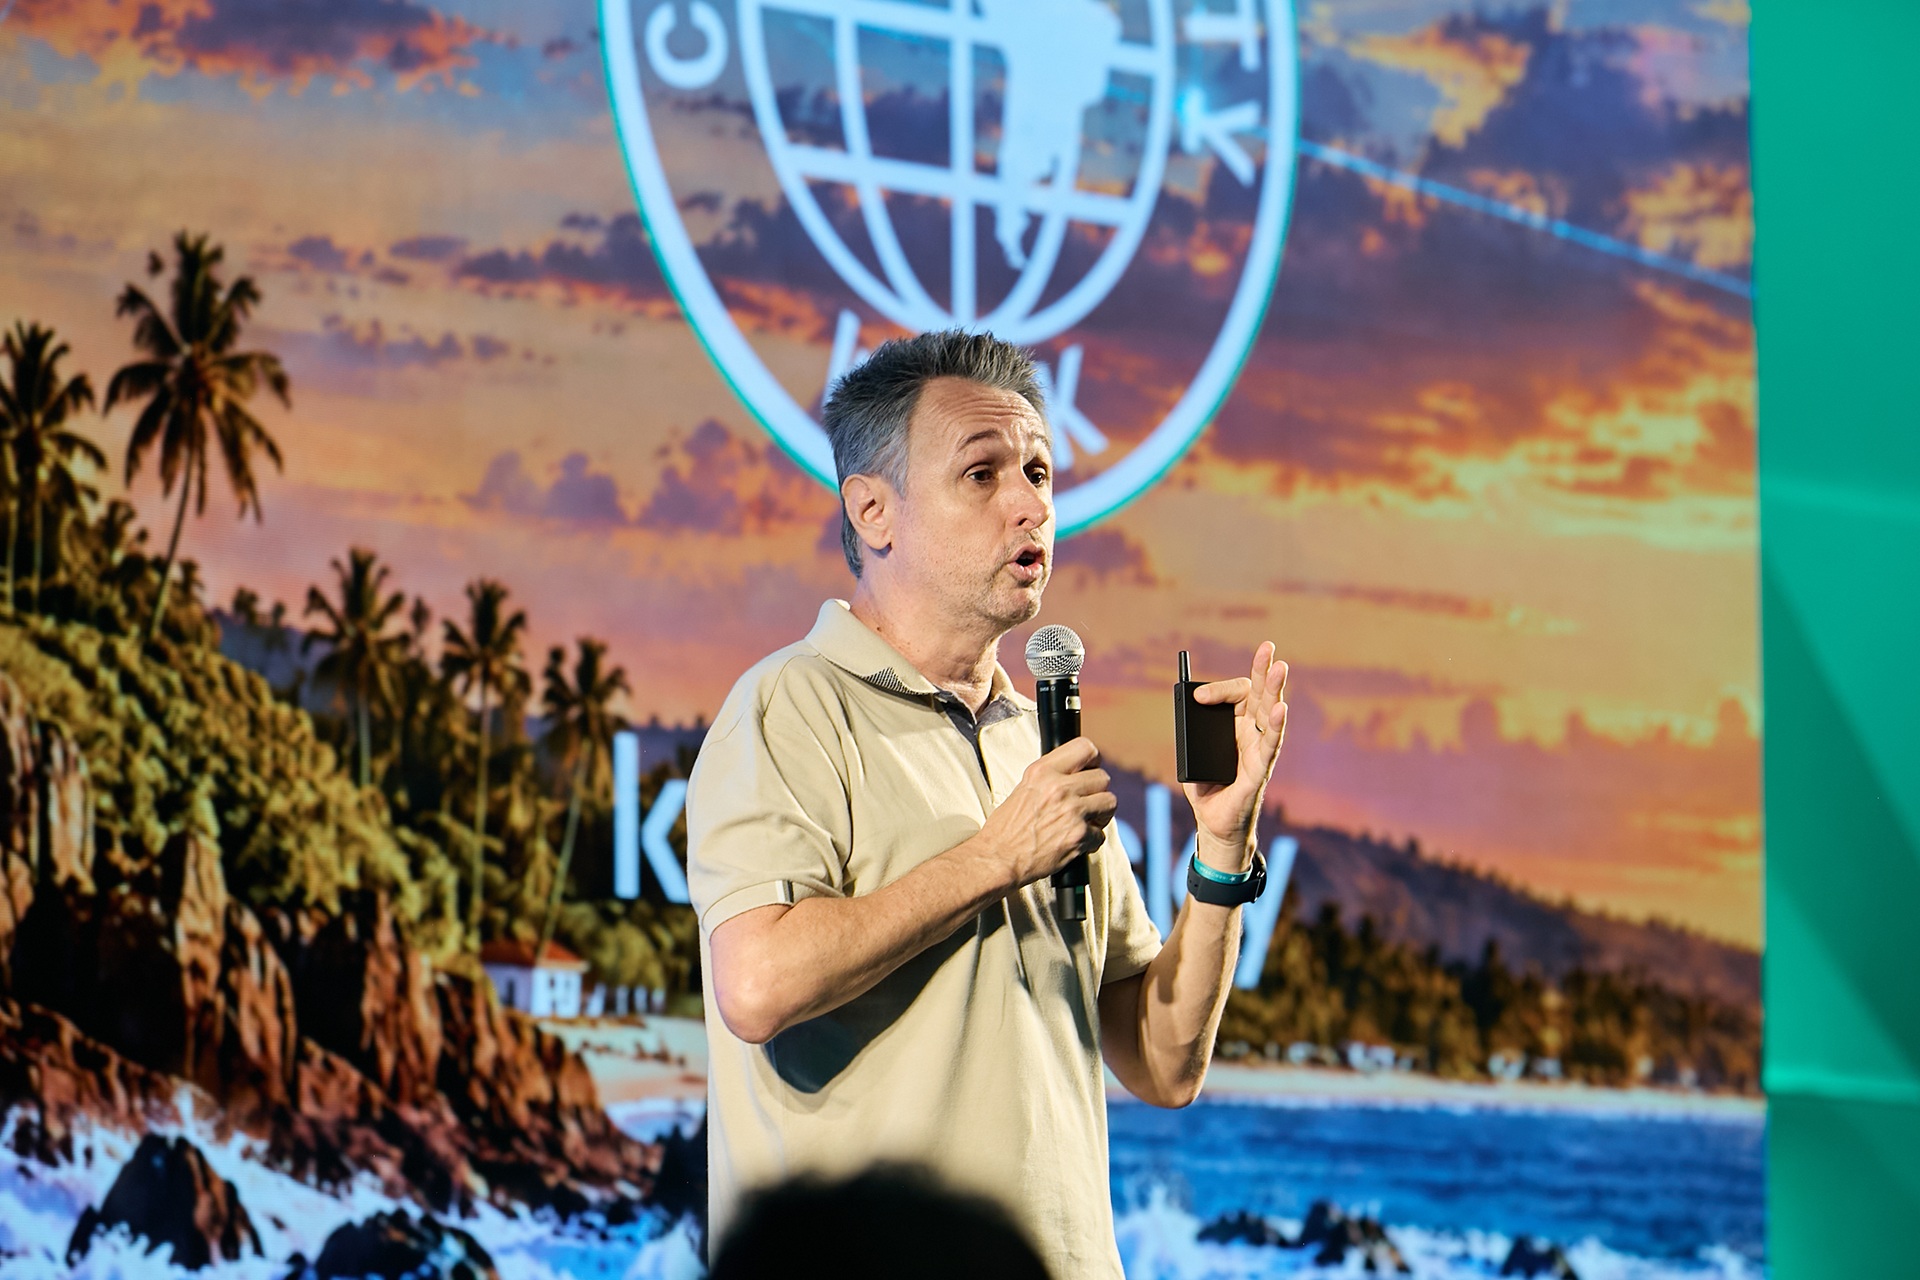
Al respecto, Fabio Assolini, investigador principal de seguridad de Kaspersky, destaca:
“Hoy en día, el ladrón de bancos utiliza un teclado y está detrás de una computadora. Mientras que los datos de Febraban indican que los robos a sucursales bancarias han caído a mínimos históricos, las alertas por ciberincidentes graves registradas por el Banco Central han alcanzado cifras récord. Este cambio de tendencia comenzó aquí, en Brasil, y ya está cobrando fuerza en América Latina: los delincuentes ahora atacan directamente a las instituciones financieras a una escala exponencial. Con el apoyo de la inteligencia artificial y el monitoreo previo de los sistemas, los ciberdelincuentes logran desviar millones en cuestión de minutos, un tiempo decisivo que determina si la institución conseguirá contener la intrusión o sufrirá pérdidas económicas históricas”.
Fabio Assolini, investigador principal de seguridad de Kaspersky
Para prevenir estos ataques, se aconseja a las empresas blindar sus API, vigilar el código abierto en la cadena de suministro, monitorear la red en tiempo real, aislar los sistemas críticos de cualquier computador de uso diario.
En tanto, recomienda a los usuarios y empleados desconfiar de facturas o archivos recibidos por WhatsApp Web confirmándolos por otra vía, actualizar siempre su computador y equipo móvil, activar la verificación de dos pasos con aplicaciones o llaves físicas registrando el aparato de un familiar para recuperar el acceso, usar gestores de contraseñas únicas.